替你客制规则
逐项调校排除误报、加强高风险领域、加入自订签章,让结果可直接执行跟进。

合规与运维的第一道防线。
漏洞扫描以商用工具持续比对你的系统配置与已知漏洞数据库(CVE、CWE、OWASP),覆盖面广、可每日至每月频繁执行。
PCI-DSS、ISO 27001、HKMA 均要求至少每季扫描一次;新系统上线、补丁更新、配置变更后亦应即时补做。
一般 SaaS 供应商只用一个工具,覆盖必然有盲区。UD 一个合约涵盖三家工具,由工程师决定组合并全程托管。
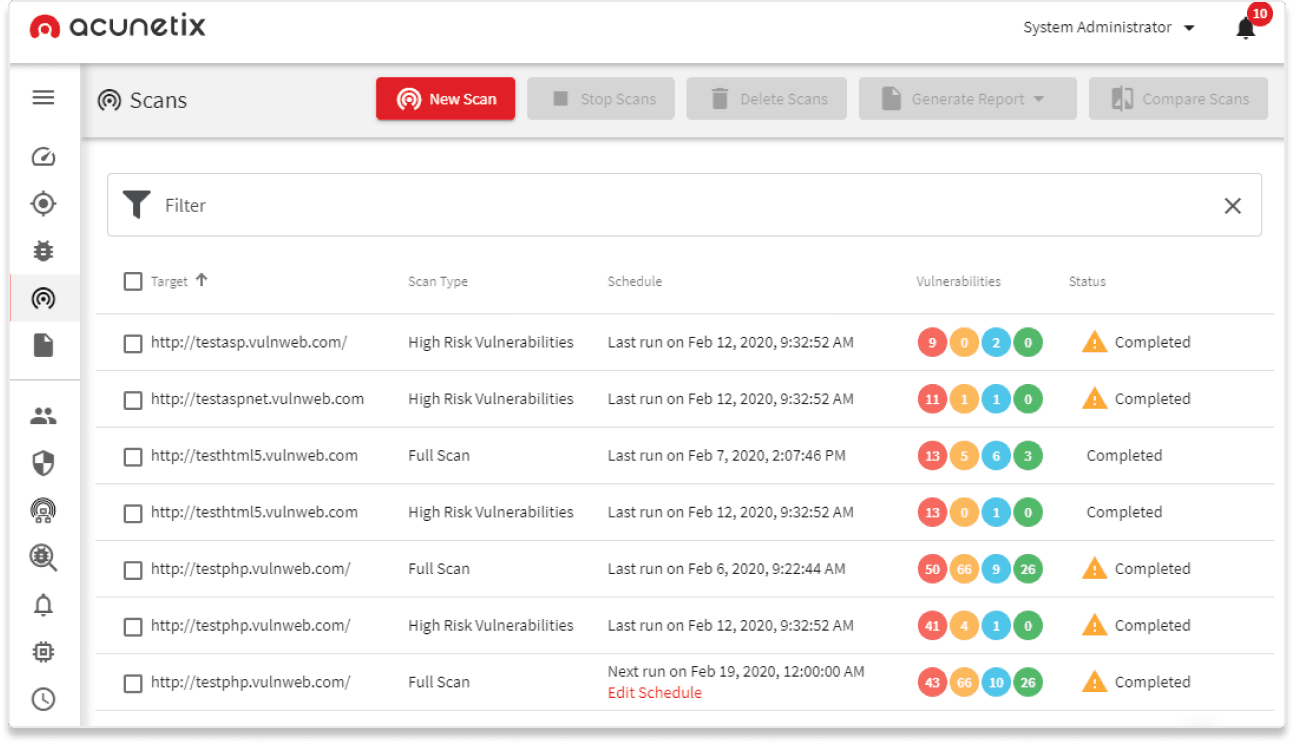
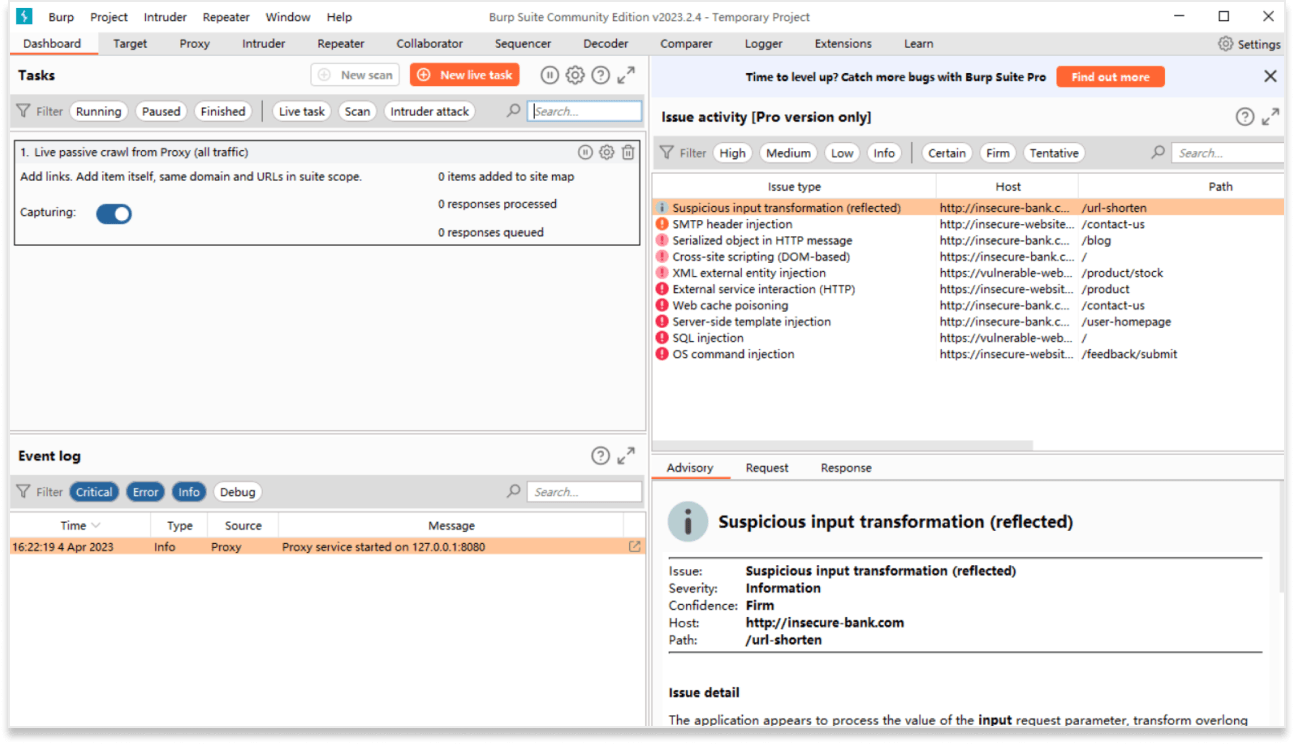
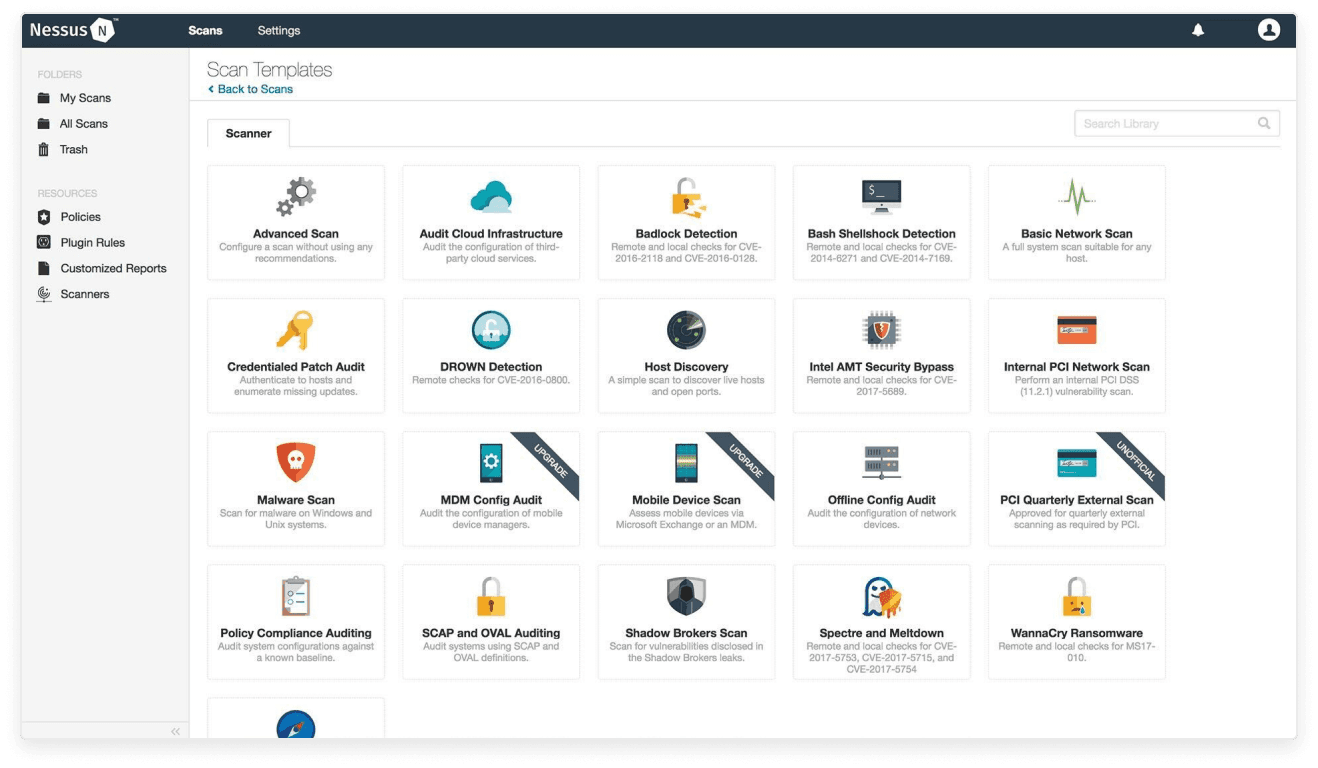
UD 同时持有 Acunetix、Burp Suite、Nessus 的企业授权,按你的资产类型、合规对象与预算组合使用,你不需要逐个供应商采购。
逐项调校排除误报、加强高风险领域、加入自订签章,让结果可直接执行跟进。
粤语、普通话、英文,本地团队内部直聘,不外判客服中心,任何时间有客服接力。
覆盖 20 多个行业、21 项国际认证,100% 香港本地团队,敏感资料不离境。
三者可单一使用,亦可组合以达致最广覆盖。UD 工程师在范围界定阶段评估你的环境后推荐组合。
自动化 Web 应用安全扫描,深入检测 XSS、SQL Injection、CSRF、SSRF 等 OWASP Top 10 漏洞。
Web 应用程序集成测试平台,配合人手分析作深入安全测试。
广域漏洞扫描,支援 PC、服务器、网络设备、云基建的 CVE 比对与配置审计。
所有结果整合为定期报告,并由 UD 工程师逐项解读、排序与跟进。
每次扫描的发现依 CVSS 严重程度归类,工程师优先处理高危项目。
任何受 PCI-DSS、ISO 27001、HKMA、SFC、PDPO 监管,或持有大量个人信息、处理付款的机构,都应将漏洞扫描纳入季度 IT 治理流程。
无论你想索取正式报价,还是一般查询,UD 工程师将于 尽快与你联络,协助界定范围、推荐扫描器组合并提供专属报价。
漏洞扫描为自动化的广度检测,覆盖面广但深度有限,主要识别已知 CVE 漏洞与配置缺陷;渗透测试则由白帽骇客手动深入模拟攻击,会尝试将多个低风险漏洞串成完整攻击链,并验证业务逻辑漏洞。最佳实务为:每季漏洞扫描配合每年渗透测试。如机构需要 DPO 机构级审计,请另行考虑 SRAA。
建议至少每季一次,对应 PCI-DSS Requirement 11.2 与 ISO 27001 控制周期。下列情况应即时追加:重大系统变更后、新服务上线前、补丁日(Patch Tuesday)后、合规审计前,以及收到 HKCERT 或厂商安全公告之后。对高风险环境(金融核心系统、电商付款流程),可考虑每月甚至每周扫描。
按资产类型而定。小型公司网站、Web App、SaaS 平台多用 Acunetix;企业内网、服务器、云基建用 Nessus;如有 API 与深入测试需求则加入 Burp Suite。UD 工程师会在范围界定阶段评估你的环境再推荐,避免你采购不必要的授权。
不需要。三者可单一使用,亦可组合使用。多数客户按业务需要先采用一至两个,后续视乎业务变化调整。UD 同时持有三个工具的企业授权,你只需签一份合约,毋须与三家不同供应商对接。
我们会于范围界定阶段协调扫描时段与手法。预设采用低负载扫描模式,并可安排于非繁忙时段执行;高敏感系统可先于预备环境测试确认。扫描配置完成后可全自动排程,不需要 IT 同事人手介入。
提交页底查询表单,注明目标扫描范围(网站、API、内部网络、服务器、云基建等)、资产数量、合规对象(PCI-DSS、ISO 27001、HKMA 等),以及预期扫描频率。UD 工程师将尽快回覆并安排范围界定会议,会议后提供正式报价。
视情况。如果现时靠开源工具(OpenVAS 等)并由内部同事兼职处理,外判商用方案可显著提升覆盖深度、降低误报、释放 IT 同事时间。另外多项合规(PCI-DSS Requirement 11.2.2、HKMA 监管期望)对「具独立性的第三方扫描」有明示或暗示要求,外判可同时满足独立性原则。